
大規模企業向けセキュリティ監視基盤の運用高度化支援 Splunk Enterprise Securityを活用した検知・分析・対応プロセスの整備
大規模企業のお客様に対し、Splunk Enterprise Securityを活用したセキュリティ監視運用の高度化を支援しました。
お客様環境では、すでにSplunk Enterprise Securityが導入されていましたが、実際のセキュリティ監視業務でより効果的に活用するためには、検知ルールの整理、アラート対応方針の明確化、リスク評価の仕組みづくり、分析に必要なデータ整備などが必要な状況でした。
当社では、想定される攻撃や不審な振る舞いに対して、どのように検知し、どのように優先度を判断し、どのように対応へつなげるかを整理しました。
これにより、Splunk Enterprise Securityを単なるログ分析ツールとしてではなく、セキュリティ監視業務を支える実践的な運用基盤として活用できるよう支援しました。
story
課題・お客様からの要望
お客様の課題
お客様は、大規模なシステム環境において多種多様なログを収集しており、Splunk Enterprise Securityを活用したセキュリティ監視を行っていました。
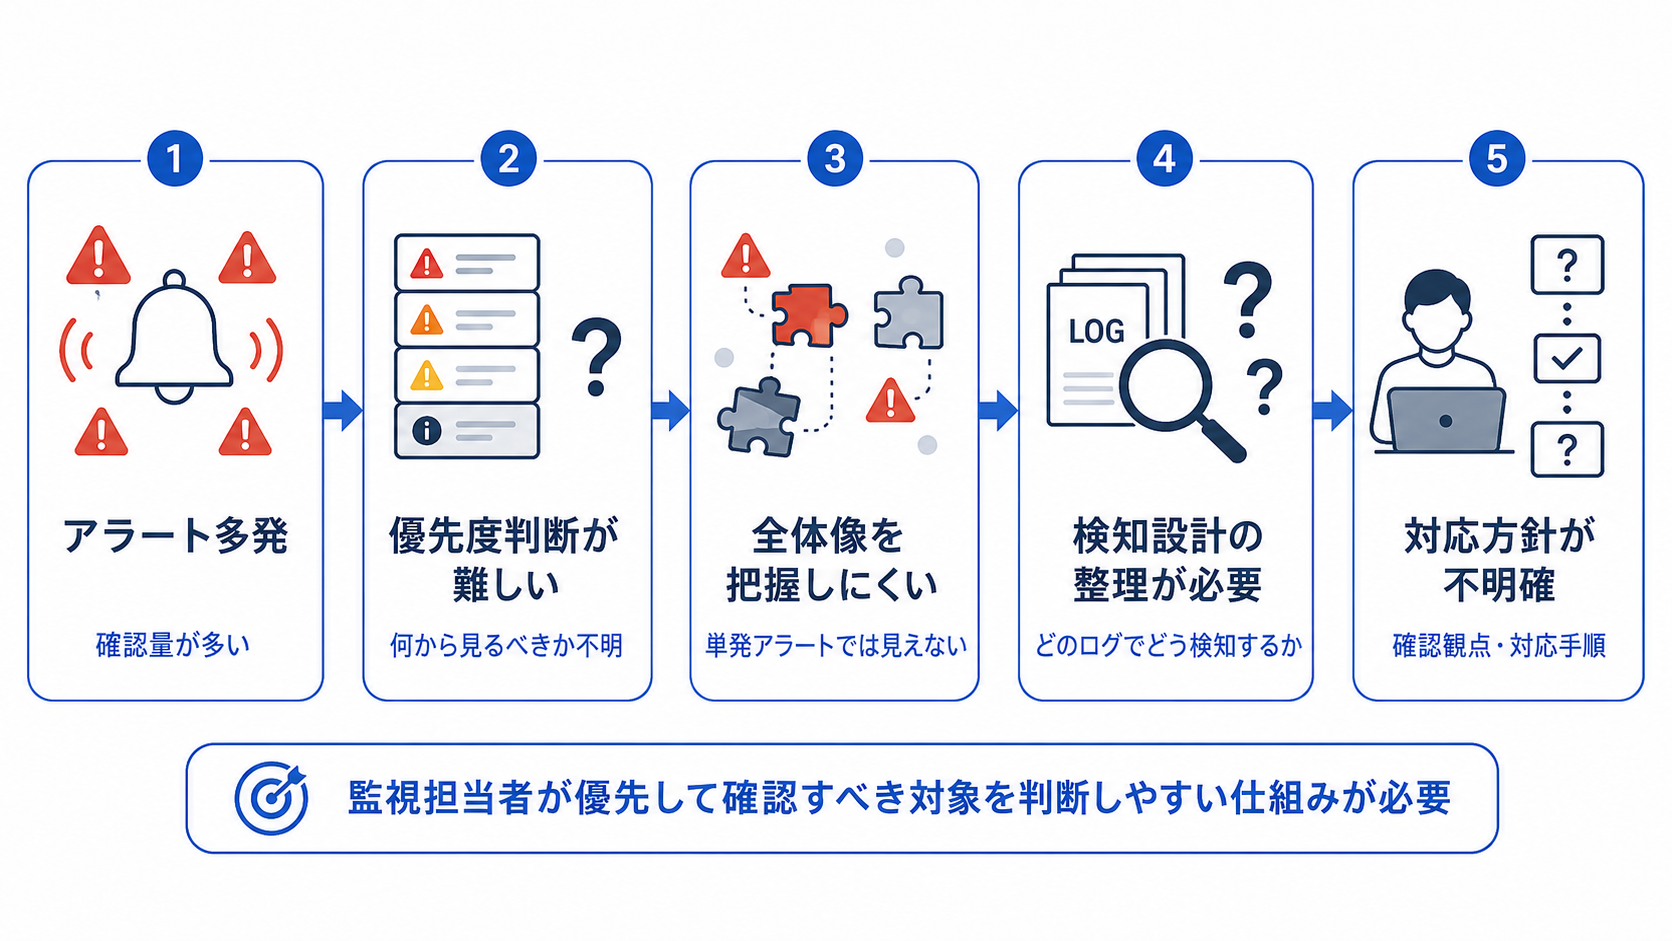
一方で、運用面では以下のような課題がありました。
・検知ルールが多く、どのアラートを優先して確認すべきか判断しづらい
・単発のアラートだけでは、攻撃の全体像やリスクの高まりを把握しづらい
・想定される脅威に対して、どのログを使ってどのように検知するか整理が必要だった
・アラート発生後の確認観点や対応方針を明確にする必要があった
・Splunk Enterprise Securityの機能をより実運用に即した形で活用したいという要望があった
特に重要だったのは、単にアラートを出すだけではなく、実際の監視担当者が「何を優先して確認すべきか」「どのような観点で分析すべきか」を判断しやすい仕組みを整えることでした。
解決方法
支援内容
当社では、Splunk Enterprise Securityを活用したセキュリティ監視運用をより実践的に行えるよう、設計・設定・運用整理を支援しました。
主な支援内容は以下の通りです。
・想定される脅威シナリオの整理
・脅威シナリオに基づく検知ルールの設計
・アラート発生時の確認観点や対応方針の整理
・リスクスコアを活用した優先度判断の仕組みづくり
・重要なアラートを確認・管理するための運用設計
・ユーザー、端末、資産情報を活用した分析設計
・脅威インテリジェンス情報の活用方針整理
・Splunk Enterprise Securityで分析しやすいデータ整備
・検知内容とMITRE ATT&CKの対応関係整理
・既存設定や検知ルールの確認・改善
・Splunk Enterprise Security関連設定の実装
本支援では、Splunk Enterprise Securityの各機能を個別に設定するだけでなく、実際のセキュリティ監視業務の流れを意識して設計を行いました。
たとえば、ある不審な操作が発生した場合に、それを単発のアラートとして確認するだけでなく、対象ユーザーや端末に関連する他の不審な動きも含めてリスクを評価できるようにしました。
これにより、監視担当者が大量のアラートに埋もれるのではなく、リスクの高い対象を優先して確認できる運用を目指しました。
支援のポイント
本案件で特に重視したのは、Splunk Enterprise Securityを「導入済みの製品」として終わらせるのではなく、「日々のセキュリティ監視で活用できる運用基盤」として機能させることです。
セキュリティ監視では、アラートを数多く出すこと自体が目的ではありません。
重要なのは、実際に対応が必要な兆候を見逃さず、監視担当者が効率よく分析・判断できる状態を作ることです。
そのため当社では、以下の観点を意識して支援しました。
・想定される攻撃シナリオに基づいて検知を設計する
・アラートの重要度や優先度を判断しやすくする
・ユーザーや端末ごとのリスクの高まりを把握できるようにする
・監視担当者が確認すべきポイントを整理する
・Splunk Enterprise Securityの標準機能を運用に合わせて活用する
・検知ルールのカバレッジを可視化し、継続的な改善につなげる
これにより、単なるログ検索や個別アラート対応にとどまらない、より実践的なセキュリティ監視運用を支援しました。
導入効果
成果
本支援により、Splunk Enterprise Securityを活用したセキュリティ監視運用の設計が具体化されました。
想定される攻撃や不審な振る舞いに対して、どのログを活用し、どのような条件で検知し、どのようにリスクを評価するかを整理できました。
また、リスクスコアを活用することで、単発のアラートだけで判断するのではなく、ユーザーや端末に紐づくリスクの高まりをもとに、優先度を判断できる構成を整備しました。
これにより、監視担当者は大量のアラートを同じ重要度で確認するのではなく、より注意すべき対象を把握しやすくなりました。
さらに、検知ルールとMITRE ATT&CKを対応付けることで、現在の監視ルールがどのような攻撃手法に対応しているのかを整理できるようになりました。
その結果、セキュリティ監視のカバレッジを把握し、今後の改善ポイントを検討しやすい状態を整えることができました。
当社が提供した価値
本案件では、Splunk Enterprise Securityの技術的な設定だけでなく、実際のセキュリティ監視運用を見据えた設計支援を行いました。
特に、検知ルール、リスク評価、アラート確認、対応方針、データ整備を一体として整理することで、Splunk Enterprise Securityをより効果的に活用できる状態を目指しました。
当社は、Splunkの機能理解だけでなく、セキュリティ監視業務における実運用の観点を踏まえ、お客様環境に合わせた運用設計・設定支援を行います。
主な対応領域
・Splunk Enterprise Securityを活用したセキュリティ監視設計
・検知ルールの設計・整理
・アラート運用設計
・リスクベースの監視設計
・ユーザー、端末、資産情報を活用した分析設計
・脅威インテリジェンス活用支援
・データモデル、CIM対応支援
・MITRE ATT&CKマッピング
・既存設定の調査・改善
・Splunk Enterprise Security関連設定の実装
技術要素
・Splunk Enterprise Security
・Correlation Search
・Notable Event
・Risk-Based Alerting
・Risk Score
・Analyst Queue
・Asset and Identity
・Threat Intelligence
・CIM
・Data Model
・MITRE ATT&CK
・Splunkクラスター構成